Maaş kartları təhlükədə: Elektron sistemin görünməyən riski

Əməkhaqqı və digər əmək ödənişlərinin elektron sistemə keçirilməsi əmək
münasibətlərində şəffaflığın artırılması və işçilərin hüquqlarının qorunması
baxımından mühüm addım kimi qiymətləndirilir. Yeni mexanizm əməkhaqqının
vaxtında və tam ödənilməsinə nəzarəti gücləndirməklə yanaşı, sosial sığorta
haqlarının uçotunun aparılmasını və müxtəlif əmək ödənişlərinin hesablanmasını
da asanlaşdıra bilər.
Lakin əməkhaqqı məlumatlarının və işçilərin fərdi gəlir tarixçəsinin vahid
elektron sistemdə toplanması bir sıra texnoloji və təhlükəsizlik risklərini də
gündəmə gətirir. Belə bir sistemdə baş verə biləcək kiberhücum, məlumat sızması
və ya texniki nasazlıq minlərlə, hətta milyonlarla işçinin şəxsi və maliyyə
məlumatlarının təhlükə altına düşməsinə səbəb ola bilər. Sistemə icazəsiz
giriş, məlumatların dəyişdirilməsi, ödənişlərin yanlış hesablara
yönləndirilməsi və ya elektron platformanın fəaliyyətində yaranan fasilələr də
ciddi problemlər yarada bilər.
Digər tərəfdən, bütün proseslərin elektronlaşdırılması rəqəmsal imkanları məhdud olan şəxslər, eləcə də texniki problemlərlə üzləşən işəgötürənlər üçün əlavə çətinliklər yarada bilər. Bu baxımdan yeni sistemin tətbiqi zamanı yalnız elektronlaşmanın üstünlükləri deyil, məlumatların qorunması, ehtiyat mexanizmləri və texniki təhlükəsizlik məsələləri də nəzərə alınmalıdır.
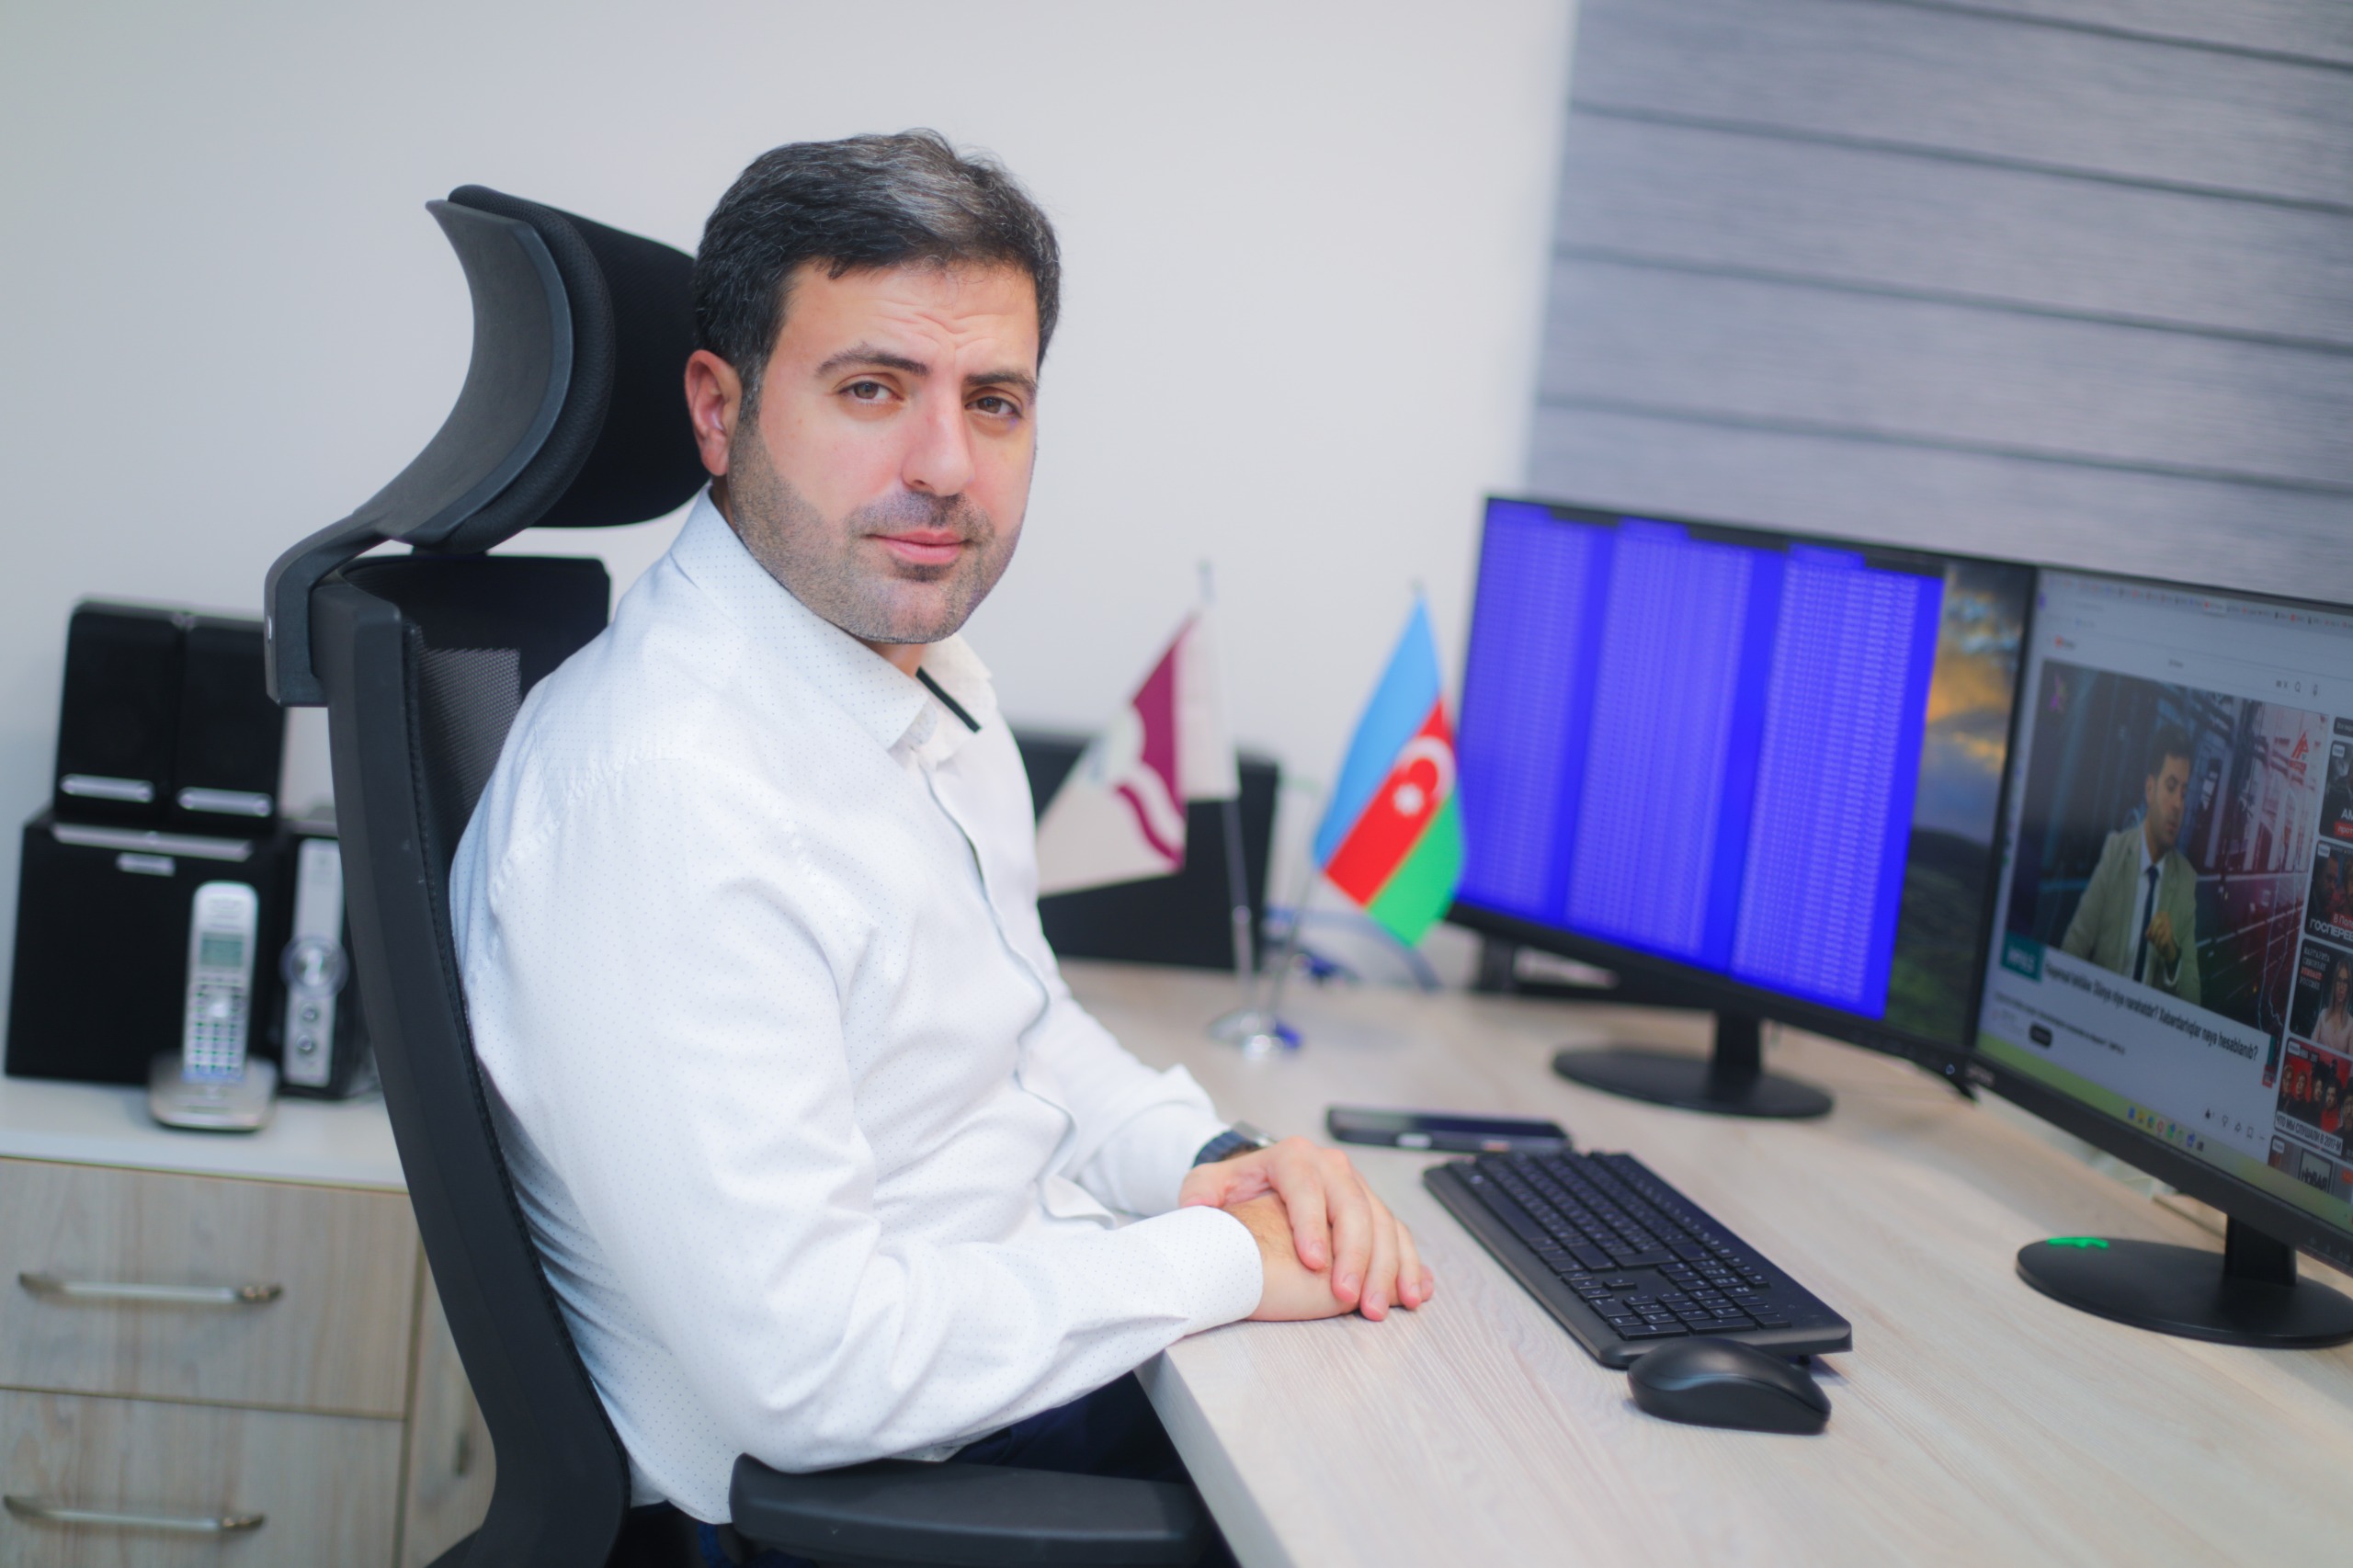
Crossmedia.az-a açıqlamasında Azərbaycan Kibertəhlükəsizlik Təşkilatları
Assosiasiyası" İctimai Birliyinin eksperti, Xəzər Universitetinin İT
departament rəhbəri Fərid Musayev bildirib ki, vahid elektron sistemlərdə
təhlükəsizlik mütləq deyil, risklərə əsaslanan mühəndislik prinsipi ilə təmin
olunur:
“Məlumatların qorunma səviyyəsi sistemin qurulması mərhələsində tətbiq
edilən protokollardan asılıdır. Əgər sistem müasir standartlara, məsələn,
ISO/IEC 27001 və PCI DSS tələblərinə uyğun qurularsa, riskləri minimuma
endirmək mümkündür. Lakin kibertəhlükəsizlik sahəsində sıfır risk anlayışı mövcud
deyil.
Təhlükəsizlik səviyyəsini artıran əsas amillərdən biri məlumatların
şifrələnməsidir. Bu, həm məlumatlardan istifadə zamanı, həm də onların
saxlanılması prosesində informasiyanın kənar şəxslər tərəfindən oxunmasının
qarşısını alır. Digər mühüm amil girişə nəzarətdir. Yalnız müvafiq səlahiyyətə
malik şəxslərin, məsələn, insan resursları və ya maliyyə menecerlərinin
məlumatlara çıxış imkanı olmalıdır.
Belə sistemlərdə qarşılaşa biləcəyimiz əsas kiberrisklərdən biri
məlumatların sızması və sistemə müdaxilədir. Məlumat sızması nəticəsində
işçilərin fərdi məlumatları, o cümlədən FİN kodları, doğum tarixləri, ünvanları
və bank hesabları oğurlana bilər. Bu isə həm hüquqi məsuliyyətə, həm də qurumun
nüfuzuna ciddi zərər vura bilər.
Digər risk hesablara müdaxilədir. Hücum edən şəxslər sistem inzibatçısının
və ya maliyyə operatorunun giriş məlumatlarını ələ keçirərək ödəniş
tapşırıqlarını dəyişdirə bilərlər.
Daxili təhlükə də nəzərə alınmalıdır. Sistemə çıxışı olan vəzifəli şəxslər
qəsdən və ya ehtiyatsızlıq, eləcə də sosial mühəndislik hücumlarının təsiri
nəticəsində məlumatların sızmasına səbəb ola bilərlər.
Bundan başqa, məlumatların bütövlüyünün pozulması riski də mövcuddur. Belə
hücumların məqsədi məlumatları oğurlamaq deyil, onları dəyişdirmək ola bilər.
Məsələn, əməkdaşların bank hesab nömrələri dəyişdirilərək vəsaitlərin başqa
hesablara köçürülməsi mümkündür.
Gecikmə və yanlış köçürmə ehtimalları da realdır. Bu ehtimallar kifayət
qədər yüksəkdir. Kiberhücumlar, xüsusilə fidyə proqramları vasitəsilə sistemin
bloklanması ödəniş prosesini tamamilə dayandıra bilər.
Texniki nasazlıqlar və proqram xətaları da ciddi problemlər yarada bilər.
Məsələn, verilənlər bazasında baş verən xəta və ya yanlış yazılmış proqram
skripti minlərlə əməkdaşın əməkhaqqının səhv hesablanmasına, yaxud eyni
məbləğin dəfələrlə köçürülməsinə səbəb ola bilər.
Bu risklərin idarə edilməsi üçün “dərinliklə müdafiə” strategiyası tətbiq
olunmalıdır. İlk növbədə, çoxfaktorlu autentifikasiya (MFA) tətbiq edilməlidir.
Bu zaman sistemə giriş iki və ya daha çox üsulla təsdiqlənir. Məsələn,
biometrik məlumatlar və ya mobil tətbiq vasitəsilə əlavə təsdiqləmə tələb oluna
bilər.
İkinci mühüm mexanizm səlahiyyətlərin ayrılmasıdır. Bir şəxsə həm ödəniş
yaratmaq, həm də həmin ödənişi təsdiqləmək hüququ verilməməlidir. Bu prinsip
maliyyə nəzarəti baxımından xüsusi əhəmiyyət daşıyır.
Bundan başqa, audit qeydləri aparılmalıdır. Sistemdə edilən hər bir
əməliyyatın kim tərəfindən, nə vaxt, hansı IP ünvanından həyata keçirildiyi və
hansı məlumatın dəyişdirildiyi dəyişdirilməz formada qeydə alınmalıdır.
Ehtiyat mexanizmlərin yaradılması da vacibdir. Sistem sıradan çıxdığı halda
qısa müddətdə fəaliyyətə başlaya biləcək ehtiyat serverlər və məlumat
mərkəzləri mövcud olmalıdır.
Məlumatların ehtiyat nüsxələri də şəbəkədən təcrid olunmuş şəkildə
saxlanılmalıdır. Bu, fidyə proqramlarının hücumundan sonra məlumatların
bərpasına imkan verə bilər.
Ödənişlərin icrasından əvvəl isə avtomatlaşdırılmış yoxlama mexanizmləri
tətbiq edilməlidir. Məbləğlər və bank hesab nömrələri əvvəlki məlumatlarla,
məsələn, insan resursları bazasındakı qeydlərlə avtomatik tutuşdurulmalıdır.
Nəticə etibarilə, vahid sistem səmərəliliyi artırsa da, eyni zamanda vahid
uğursuzluq nöqtəsi yaradır. Bu nöqtənin qorunması yalnız İT departamentinin
deyil, həm də maliyyə və audit bölmələrinin birgə məsuliyyəti olmalıdır.
Təhlükəsizlik kompleks şəkildə idarə edilməli və mütəmadi nəzarətdə
saxlanılmalıdır”.
Məhəbbət Tərlanoğlu
18:15 13.11.2026
Oxunuş sayı: 121