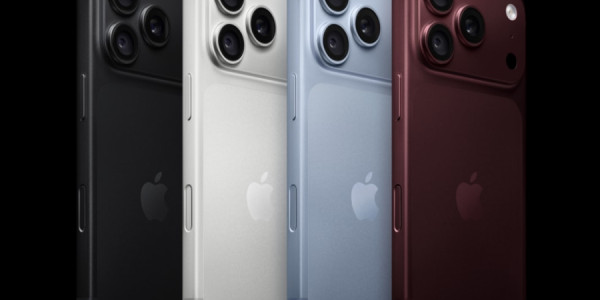
Bir linkə belə daxil olmadan telefonunuz ələ keçirilə bilər - “iPhone”la bağlı xəbərdarlıq
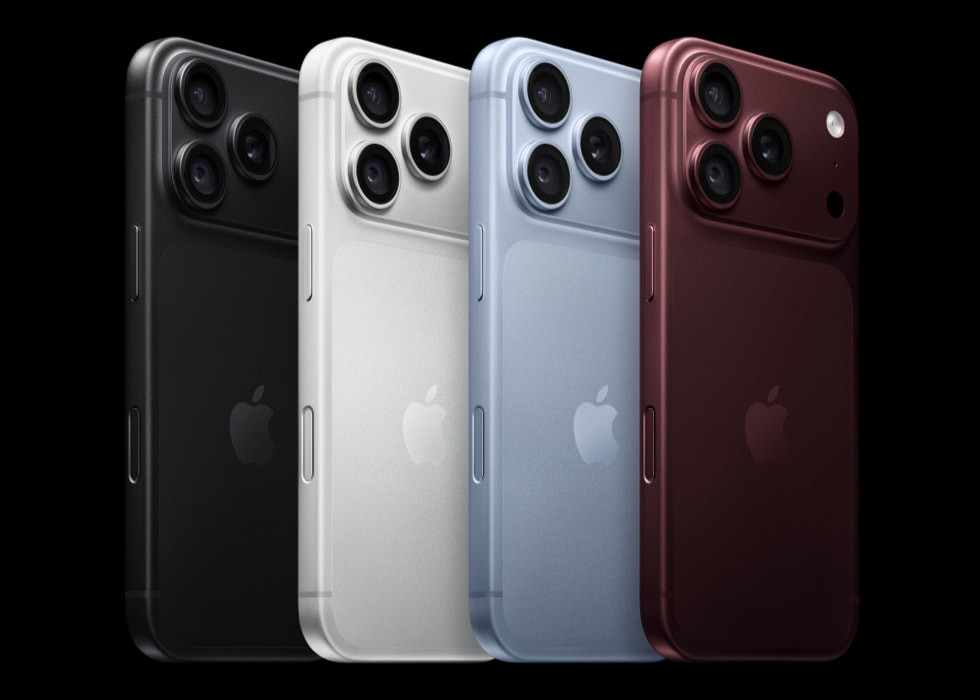
Smartfonlar və digər ağıllı cihazlar gündəlik həyatımızın ayrılmaz hissəsinə
çevrildikcə şəxsi məlumatlarımızın təhlükəsizliyi məsələsi də daha böyük
əhəmiyyət qazanır. Bu gün telefonlarımızda yalnız əlaqə vasitələri deyil, bank
hesablarına giriş məlumatları, şəxsi yazışmalar, fotoşəkillər, sənədlər və
digər həssas informasiyalar saxlanılır. Bir çox insan cihazının tanınmış şirkət
tərəfindən istehsal edilməsini onun tam təhlükəsiz olması kimi qəbul edir.
Halbuki dünyanın aparıcı texnologiya şirkətlərinin məhsulları da
kibertəhdidlərdən sığortalanmayıb.
Milli Kibertəhlükəsizlik Agentliyinin “Apple” məhsullarının istifadəçilərinə
ünvanladığı son xəbərdarlıq bu məsələnin aktuallığını bir daha göstərir.
Agentliyin məlumatına görə, “iOS”, “iPadOS” və “macOS” əməliyyat sistemlərinin
müəyyən versiyalarında aşkarlanan təhlükəsizlik boşluqları kiberdələduzların
cihazlara müdaxilə etməsinə şərait yarada bilər. Bununla yanaşı, vətəndaşlara
xarici nömrələrdən zənglər edilməsi, “WhatsApp” və “Telegram” vasitəsilə
aldadıcı mesajlar və zərərli faylların göndərilməsi halları da qeydə alınır.
Burada diqqət çəkən məqam odur ki, kiberdələduzlar artıq yalnız mürəkkəb
texniki üsullardan deyil, insanların gündəlik ünsiyyət vasitələrindən və
etibarından da istifadə edirlər. Tanımadığımız nömrədən gələn zəng, mesaj və ya
adi görünən fayl cihazımızın təhlükəsizliyini riskə ata bilər. Əməliyyat
sisteminin yenilənməməsi isə bu riskləri daha da artırır. Nəticədə şəxsi
yazışmalar, fotoşəkillər, hesab məlumatları və digər fərdi informasiyalar
icazəsiz şəxslərin əlinə keçə bilər.
Digər tərəfdən, istifadəçilərin əksəriyyəti telefonlarına gələn yeniləmələri
vaxtında quraşdırmır, təhlükəsizlik bildirişlərinə əhəmiyyət vermir və
tanımadıqları şəxslərdən gələn faylları yoxlamadan açırlar. Bəzən isə insanlar
cihazlarının təhlükəsizliyini yalnız antivirus proqramı ilə əlaqələndirir,
əməliyyat sisteminin yenilənməsi və rəqəmsal ehtiyat tədbirlərinin əhəmiyyətini
nəzərə almırlar.
Bu vəziyyət kibertəhlükəsizliyin artıq təkcə mütəxəssislərin və texnologiya şirkətlərinin məsuliyyəti olmadığını göstərir. İstifadəçilərin rəqəmsal savadlılığı, şübhəli mesajları tanımaq bacarığı və şəxsi məlumatlarla davranış qaydaları da mühüm rol oynayır. Xüsusilə mobil bankçılıqdan, elektron xidmətlərdən və sosial şəbəkələrdən geniş istifadə olunan indiki dövrdə bir cihazın ələ keçirilməsi təkcə şəxsi məlumatların itirilməsi ilə məhdudlaşmaya, maliyyə və digər ciddi problemlərə də yol aça bilər.
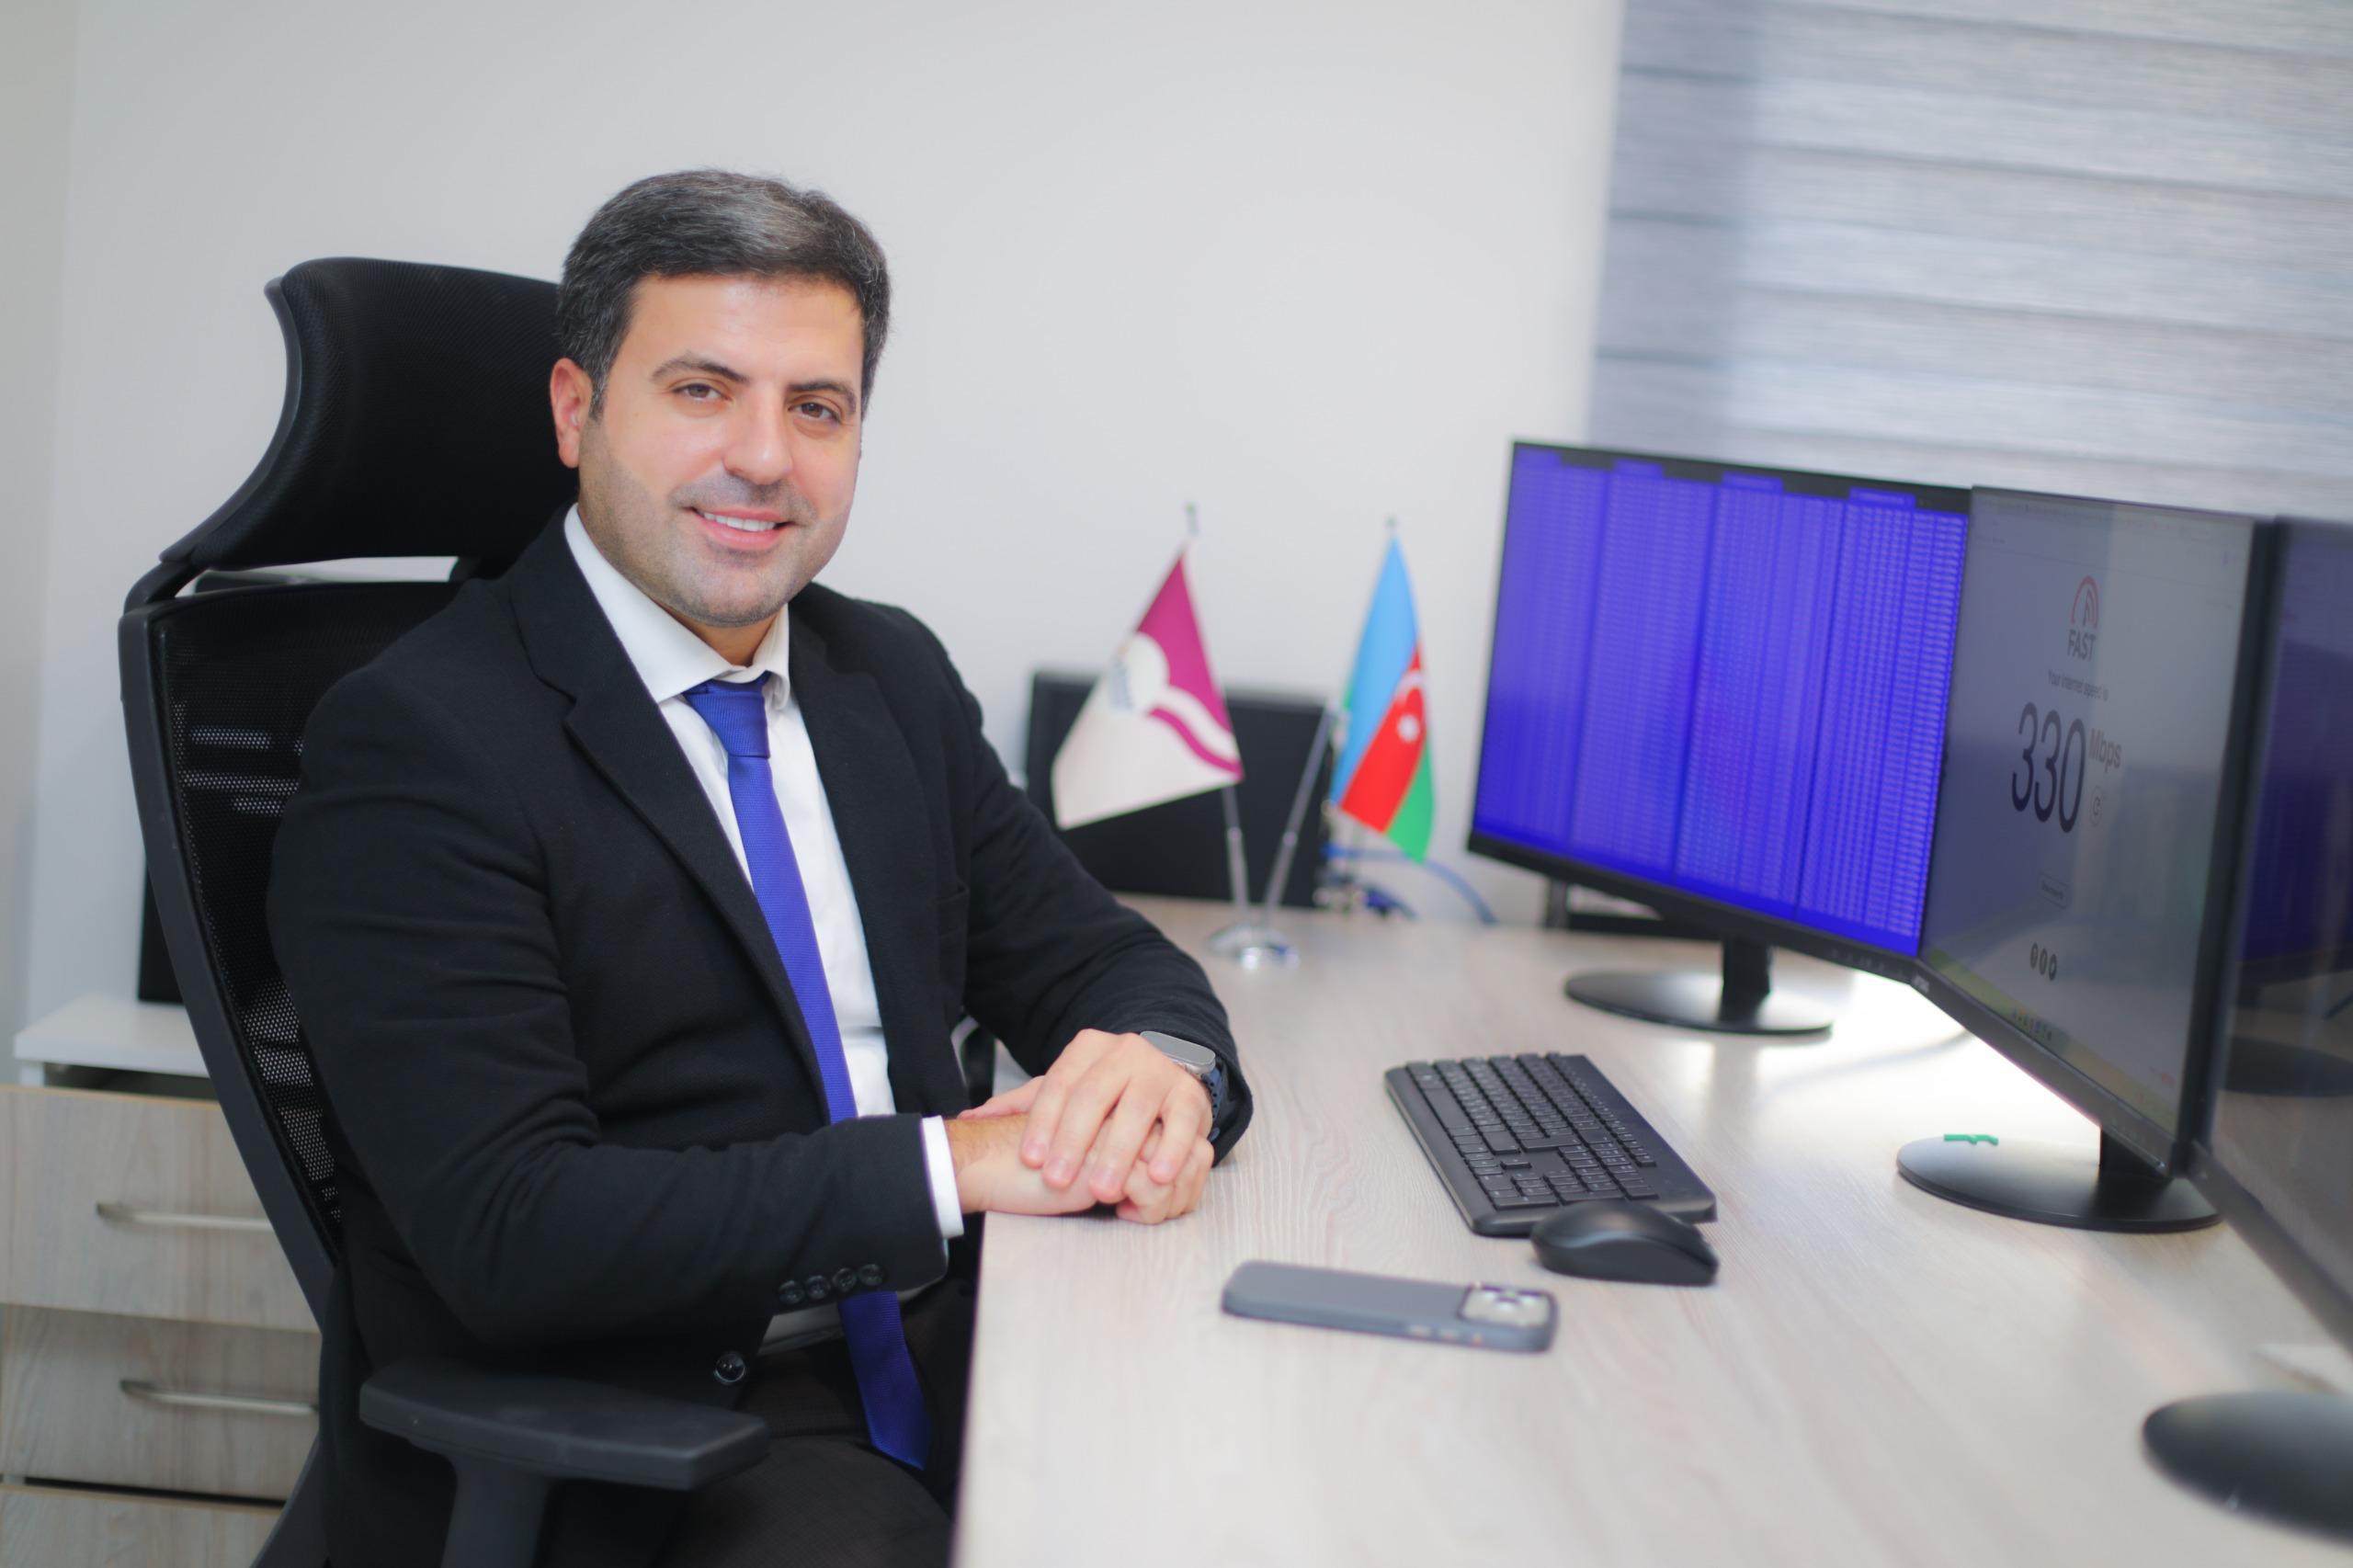
Mövzu ilə bağlı Crossmedia.az-a açıqlama verən Azərbaycan Kibertəhlükəsizlik
Təşkilatları Assosiasiyası" İctimai Birliyinin eksperti, Xəzər
Universitetinin İT departament rəhbəri Fərid Musayev bildirib ki, “Apple” kimi
yüksək təhlükəsizlik səviyyəsinə malik ekosistemlərdə aşkarlanan boşluqlar,
xüsusilə Zero-click və Kernel-level boşluqlar kiberdələduzlara cihazın
təhlükəsizlik sistemlərini aşaraq istifadəçinin xəbəri olmadan məlumatlarına
çıxış əldə etmək imkanı yarada bilər:
“Bu cür hücumlar zamanı kibercinayətkarlar cihazın idarəetməsini ələ
keçirərək şəxsi məlumatların təhlükəsizliyini ciddi risk altına sala bilərlər.
Zero-click (sıfır klik) hücumları ən təhlükəli kibertəhdidlərdən biridir. Bu
zaman istifadəçinin hər hansı linkə daxil olmasına və ya faylı açmasına ehtiyac
qalmır. Sadəcə zərərli məzmun daşıyan mesajın, məsələn, iMessage vasitəsilə
cihaza göndərilməsi hücumun başlanması üçün kifayət edə bilər.
Digər təhlükə isə səlahiyyətlərin artırılması ilə bağlıdır. Belə
boşluqlardan istifadə edən hücumçu cihazın təhlükəsizlik qatlarını keçərək
sistemin daha dərin səviyyələrinə, o cümlədən Root və ya Kernel səviyyəsinə
çıxış əldə etməyə çalışa bilər. Bu isə bəzi hallarda cihazın istifadəçinin
xəbəri olmadan idarə edilməsi ilə nəticələnə bilər. Hücumçu uzaqdan mikrofonu və
kameranı aktivləşdirmək, ekran görüntüləri əldə etmək, eləcə də klaviatura
vasitəsilə daxil edilən məlumatları izləmək imkanı qazana bilər.
Belə hücumlar nəticəsində şəxsi məlumatlar, o cümlədən fotoşəkillər,
videolar, kontaktlar və mesajlaşma tarixçəsi təhlükə altına düşə bilər. Maliyyə
və şəxsi identifikasiya məlumatları da risk qrupuna daxildir. Bank məlumatları,
şifrələr, elektron imza vasitələri və iki faktorlu təsdiqləmə kodları
hücumçuların hədəfinə çevrilə bilər. Bundan başqa, cihazın GPS məlumatlarına
çıxış əldə edildiyi halda istifadəçinin real vaxt rejimində yerləşdiyi məkanın
müəyyənləşdirilməsi də mümkündür.
Ekspert qeyd edib ki, bu cür mürəkkəb hücumların riskini azaltmaq üçün ilk
növbədə əməliyyat sisteminin yenilənməsinə diqqət yetirilməlidir:
“İstehsalçılar təhlükəsizlik boşluqlarını aradan qaldırmaq üçün mütəmadi
olaraq yeniləmələr təqdim edirlər. Buna görə də avtomatik yenilənmə
funksiyasını aktivləşdirmək və yeni yeniləmələri gecikdirmədən quraşdırmaq
vacibdir.
Tanımadığınız nömrələrdən gələn mesajlara və linklərə də ehtiyatla yanaşmaq
lazımdır. “Şəklinə bax” və ya “Paketiniz var” kimi mətnlərlə göndərilən şübhəli
keçidlərə daxil olmaqdan çəkinmək lazımdır. Cihazın parametrləri imkan verirsə,
tanımadığınız nömrələrdən gələn media fayllarının avtomatik yüklənməsini də
məhdudlaşdırmaq olar.
E-poçt və digər platformalar vasitəsilə göndərilən faylların mənbəyi
yoxlanılmalıdır. Xüsusilə PDF, ZIP və DOCX formatlı şübhəli əlavələri açmazdan
əvvəl onların kim tərəfindən və hansı məqsədlə göndərildiyinə diqqət yetirmək
lazımdır. Belə faylların etibarsız mənbələrdən yüklənməsi təhlükəsizlik riski
yarada bilər.
İki faktorlu təsdiqləmə sistemindən istifadə də hesabların qorunmasında
mühüm rol oynayır. SMS vasitəsilə göndərilən təsdiq kodları SIM-swapping
hücumlarına qarşı həssas ola bilər. Buna görə də Google Authenticator və
Microsoft Authenticator kimi tətbiqlərdən, yaxud YubiKey tipli fiziki
təhlükəsizlik açarlarından istifadə etmək daha məqsədəuyğundur. Eyni zamanda,
cihazın giriş şifrəsi sadə və asan təxmin edilən rəqəmlərdən ibarət olmamalı,
daha mürəkkəb kombinasiyalardan seçilməlidir.
Texnologiya nə qədər inkişaf etsə də, kibertəhlükəsizlikdə istifadəçinin
diqqətli davranışı mühüm əhəmiyyət daşıyır. Əməliyyat sistemini yeniləmək,
şübhəli mənbələri yoxlamaq və şəxsi məlumatları paylaşarkən ehtiyatlı olmaq
mümkün riskləri azaltmağa kömək edir”.
15:10 02.11.2026
Oxunuş sayı: 304