İsmayıl Əsədullayev: Gələcəyin ən güclü müdafiə xətti insan və süni intellektin birlikdə modeli olacaq
Süni intellektin sürətlə inkişaf etməsi rəqəmsal dünyada təhlükəsizlik anlayışına da yeni məzmun qazandırır. Bir tərəfdən böyük həcmdə məlumatın təhlili, şübhəli fəaliyyətlərin müəyyənləşdirilməsi və mümkün kibertəhdidlərin daha erkən mərhələdə üzə çıxarılması üçün yeni imkanlar yaranır. Digər tərəfdən isə eyni texnologiyalar kiberdələduzların daha inandırıcı və fərdiləşdirilmiş hücumlar hazırlamasına şərait yaradır. Saxta bank zəngləri, fişinq mesajları, real şəxslərin səsinin və görüntüsünün təqlidi, eləcə də sosial şəbəkələrdən əldə edilən məlumatların hücumlarda istifadəsi rəqəmsal mühitdə ənənəvi təhlükəsizlik yanaşmalarının yenidən nəzərdən keçirilməsini zəruri edir.
Bu prosesdə əsas məsələlərdən biri texnologiyanın imkanları ilə insan amili arasında düzgün balansın qurulmasıdır. Süni intellekt şübhəli davranışları insanın görə bilməyəcəyi sürətlə müəyyənləşdirə bilsə də, onun verdiyi siqnalların düzgün qiymətləndirilməsi, məxfilik prinsiplərinin qorunması və son qərarlarda insan nəzarətinin saxlanılması xüsusi əhəmiyyət daşıyır. Xüsusilə deepfake texnologiyalarının inkişafı fonunda səsə, görüntüyə və tanış ünsiyyət formalarına kor-koranə etibar etməmək, vacib məlumat və əməliyyatları əlavə kanallarla yoxlamaq rəqəmsal təhlükəsizliyin əsas tələblərindən birinə çevrilir.
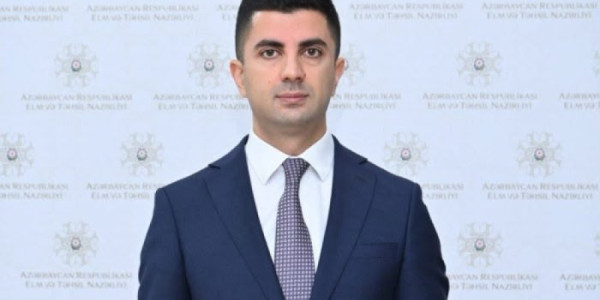
Kibertəhlükəsizlik üzrə mütəxəssis İsmayıl Əsədullayev Crossmedia.az-a müsahibəsində süni intellektin kiberdələduzluğa qarşı mübarizədə rolundan, bu texnologiyanın dələduzlar üçün yaratdığı yeni imkanlardan, deepfake və sosial mühəndislik təhlükələrindən, həmçinin vətəndaşların rəqəmsal mühitdə özlərini qorumaq üçün diqqət etməli olduqları əsas məqamlardan danışıb.
-Süni intellekt sürətdə insanı çoxdan keçib. O, saniyələr ərzində minlərlə əməliyyata, girişə, ödənişə və davranış dəyişikliyinə baxa bilir. İnsan eyni həcmdə məlumatı bu qədər qısa vaxtda analiz edə bilməz. Amma sürətli olmaq həmişə düzgün qərar vermək demək deyil. Sistem bir davranışı şübhəli görə bilər, halbuki bunun tam normal izahı ola bilər. Ona görə ən sağlam yanaşma süni intellektin təhlükəni tez görməsi, mürəkkəb hallarda isə insanın vəziyyətə kontekstlə baxmasıdır. Yəni süni intellekt çox güclü filtrdir, amma son qərarın tamamilə avtomata verilməsi hər zaman düzgün deyil.
-Bu gün süni intellekt fırıldaqçını müəyyən etməyə kömək etdiyi kimi, kiberdələduzların özünə də daha inandırıcı mesajlar, saxta saytlar, səs və görüntülər hazırlamağa imkan verir. Beləliklə, süni intellekt kibertəhlükəsizlikdə həm “qalxan”, həm də “silah”a çevrilirmi?
-Bəli, bu gün süni intellekt kibertəhlükəsizlikdə həm müdafiə vasitəsidir, həm də hücum aləti. Müdafiə tərəfi ondan saxta əməliyyatları, şübhəli mesajları və qəribə davranışları aşkarlamaq üçün istifadə edir. Dələduz tərəf isə daha inandırıcı məktub yazır, real sayta çox bənzəyən saxta səhifə yaradır, insan səsini və görüntüsünü təqlid edir. Əvvəllər saxta mesajı bəzən səhv cümlədən, kobud dizayndan və ya qəribə yazı tərzindən tutmaq olurdu. İndi isə süni intellekt həmin səhvlərin çoxunu aradan qaldırır. Bu da o deməkdir ki, artıq yalnız “bu mesaj mənə qəribə gəldi” hissinə güvənmək kifayət etmir.
-Deepfake texnologiyaları inkişaf etdikcə vətəndaşın telefonla eşitdiyi səsə və ya videozəngdə gördüyü şəxsə belə inanması riskli olur. İnsan özünü belə dələduzluqlardan qorumaq üçün hansı “qırmızı xətləri” bilməlidir?
-Əvvəlcə deepfake-in nə olduğunu sadə dildə deyim. Deepfake süni intellekt vasitəsilə bir insanın səsini, üzünü və hərəkətlərini saxta şəkildə yaratmaq və ya dəyişdirmək texnologiyasıdır. Yəni ekranda gördüyünüz və ya telefonda eşitdiyiniz şəxs real insan olmaya bilər, amma görüntü və səs kifayət qədər inandırıcı görünə bilər. Burada ən vacib qayda budur: səsə və görüntüyə təkbaşına sübut kimi yanaşmamaq. Əgər yaxınınız, rəhbəriniz və ya bank əməkdaşı sizdən qəfil pul köçürməyi, kod paylaşmağı və ya təcili addım atmağı istəyirsə, həmin ünsiyyəti dayandırıb başqa kanaldan yoxlamaq lazımdır. Özünüz həmin şəxsin nömrəsinə zəng edin, əvvəlcədən bildiyiniz başqa əlaqə vasitəsindən yazın. Deepfake dövründə “mən onu öz gözlərimlə gördüm” və ya “səsini eşitdim” artıq həmişə kifayət etmir.
-İnsanların çoxu düşünür ki, kiberdələduzluğun qurbanı əsasən diqqətsiz və ya texnologiyanı zəif bilən şəxslər olur. Əslində isə savadlı və təcrübəli insanlar da bu tələyə düşə bilərmi? Dələduzlar daha çox hansı psixoloji zəifliklərdən istifadə edirlər?
-Kiberdələduzluğun qurbanı olmaq savadsızlıq göstəricisi deyil. Çox təcrübəli, texnologiyanı yaxşı bilən insanlar da aldadıla bilər. Çünki hücum çox vaxt kompüterə yox, insanın emosiyasına edilir. Dələduz bilir ki, insan qorxanda, tələsəndə və ya böyük qazanc gözləyəndə daha tez qərar verir. “Pulunuz təhlükədədir”, “hesabınız bağlanacaq”, “bu məlumatı indi təsdiqləyin”, “bu fürsət yalnız bir neçə dəqiqə qüvvədədir” kimi cümlələrin məqsədi insanı düşünməkdən çox reaksiya verməyə məcbur etməkdir. Ən təhlükəli an odur ki, insan özü-özünə “tez etməliyəm” deyir. Həmin anda bir neçə dəqiqə dayanmaq bəzən böyük maliyyə itkisinin qarşısını ala bilər.
-Kiberdələduzluğun ən zəif halqası texnologiyadır, yoxsa insandır? Maarifləndirməyə milyonlarla vəsait ayrılmasına baxmayaraq, insanların hələ də saxta linklərə daxil olmasının əsas səbəbi nədir?
-Ən zəif halqa çox vaxt insan olur, amma bunu “insan günahkardır” kimi başa düşmək düzgün deyil. Sadəcə dələduzlar insan davranışını çox yaxşı öyrənirlər. İnsanların böyük hissəsi artıq bilir ki, şübhəli linkə daxil olmaq olmaz və kod paylaşmaq təhlükəlidir. Problem ondadır ki, dələduz mesajı elə hazırlayır ki, insan onu həmin an şübhəli hesab etmir. Mesaj tanış adamın adından gəlir, bank üslubunda yazılır, çatdırılma şirkətinin dizaynını təqlid edir və ya insanın real həyatda gözlədiyi hadisə ilə üst-üstə düşür. Ona görə maarifləndirmə yalnız qaydanı deməkdən ibarət olmamalıdır. İnsan real hücumun necə göründüyünü də tanımalıdır.
-Süni intellekt gələcəkdə bir insanın hansı anda dələduzluğa daha həssas olduğunu əvvəlcədən müəyyən edə bilərmi?Məsələn, onun davranışındakı dəyişiklikləri analiz edib riskli vəziyyətdə xəbərdarlıq göndərməsi nə dərəcədə realdır və burada məxfiliyin sərhədi harada olmalıdır?
-Bəli, texniki olaraq bu mümkündür. Süni intellekt insanın adi davranışını öyrənib ondan ciddi şəkildə fərqlənən hərəkəti görə bilər. Əgər sistem sizin normalda necə ödəniş etdiyinizi, hansı cihazdan daxil olduğunuzu və hansı saatlarda aktiv olduğunuzu bilirsə, birdən-birə çox fərqli davranışı risk kimi görə bilər. Amma burada çox incə sərhəd var. Təhlükəsizlik naminə insan haqqında həddindən artıq məlumat toplamaq düzgün deyil. Şəxsin yalnız lazım olan məlumatı emal edilməli, bu məlumatın hansı məqsədlə istifadə olunduğu aydın olmalı və onun məxfiliyi qorunmalıdır. Yəni məqsəd insanı qorumaqdır, onu tam nəzarət altında saxlamaq yox.
-Təsəvvür edək ki, vətəndaşa bankın adından zəng edilir, qarşı tərəf onun adını, kartının bəzi məlumatlarını bilir və hətta bank əməkdaşının səsinə bənzəyən süni intellektlə yaradılmış səsdən istifadə edir. Belə vəziyyətdə insan həqiqi bank əməkdaşı ilə dələduzu necə ayırd edə bilər?
-Belə vəziyyətdə ən vacib məsələ odur ki, insan qarşı tərəfin onun haqqında müəyyən məlumatları bilməsini etibarlılıq sübutu kimi qəbul etməsin. Bu gün ad, telefon nömrəsi, e-mail ünvanı və bəzən digər məlumatlar müxtəlif mənbələrdən əldə oluna bilər. Dələduz da məhz bu məlumatlardan istifadə edərək insanda “deməli, həqiqətən bankdandır” hissi yaratmağa çalışır. Üstəlik, süni intellekt bu təhlükəni bir qədər də artırır. Artıq bir insanın səsini təqlid etmək üçün saatlarla səs yazısı lazım olmaya bilər. Müəyyən qədər səs nümunəsi əsasında həmin şəxsə bənzəyən səs yaratmaq mümkündür. Ona görə də “mən onun səsini tanıdım” yanaşması əvvəlki qədər etibarlı deyil. Mən burada çox sadə bir qaydanı tövsiyə edərdim: sizə zəng edən şəxsin kim olduğunu telefonun o biri tərəfində sübut etməyə çalışmayın. Zəngi bitirin və bankla özünüz əlaqə saxlayın. Bankın rəsmi mobil tətbiqində, kartın üzərində və ya rəsmi internet səhifəsində olan əlaqə nömrəsindən istifadə edin. Əgər qarşı tərəf sizə “zəngi bağlamayın”, “indi dərhal qərar verməlisiniz”, “kartınızdan pul çıxacaq”, “bu kodu mənə deyin” kimi təzyiq göstərirsə, bu artıq ciddi xəbərdarlıq siqnalıdır. Dələduzun əsas məqsədi insana düşünmək üçün vaxt verməməkdir. Bir də çox vacib məsələ var: OTP kodu, PIN, CVV, mobil bankçılıq şifrəsi kimi məlumatlar paylaşılmamalıdır. Həqiqi bank əməkdaşının sizdən belə məlumatları istəməsi üçün normal səbəb yoxdur. Yəni burada insanın əsas müdafiəsi səsi tanımaq deyil, proseduru tanımaqdır. Səs saxtalaşdırıla bilər, görüntü saxtalaşdırıla bilər, amma düzgün təhlükəsizlik davranışı sizi yenə qoruya bilər.
-Sizcə, yaxın illərdə vətəndaş üçün ən təhlükəli kiberdələduzluq forması hansı olacaq: saxta bank zəngləri, sosial şəbəkələrdə saxta hesablar, deepfake videolar, yoxsa hələ geniş yayılmamış daha yeni süni intellekt əsaslı üsullar?
-Məncə, gələcəkdə ən böyük təhlükə ayrıca bir texnologiya olmayacaq. Əsas təhlükə müxtəlif üsulların bir-biri ilə birləşdirilməsi olacaq. Əvvəllər dələduzluq daha kütləvi xarakter daşıyırdı. Minlərlə insana eyni mesaj göndərilirdi və kim inanırdısa, o da qurban olurdu. İndi isə süni intellekt hücumları daha fərdiləşdirilmiş hala gətirə bilər. Dələduz sizin sosial şəbəkədə paylaşdığınız məlumatlara baxa bilər, ailə üzvlərinizi, işlədiyiniz yeri, getdiyiniz tədbirləri və maraq dairənizi müəyyən edə bilər. Daha sonra həmin məlumatlardan istifadə edib xüsusi olaraq sizin üçün hazırlanmış mesaj, zəng və ya video yarada bilər. Bu zaman hücum artıq “hörmətli müştəri” kimi ümumi mesajla başlamır. Sizin adınızı bilir, işlədiyiniz yeri bilir, tanıdığınız insanın adından sizə müraciət edir və hətta həmin insanın səsinə bənzər səsdən istifadə edə bilir. Buna görə də gələcəyin əsas riski məncə deepfake-in özü deyil, deepfake, sosial mühəndislik və şəxsi məlumatların bir hücumda birləşdirilməsidir. Digər tərəfdən, saxta bank zəngləri və mesajları da yox olmayacaq. Çünki dələduz üçün ən effektiv üsul həmişə ən yeni texnologiya deyil, insanı ən tez inandıra bilən üsuldur. Ona görə vətəndaş üçün əsas yanaşma “yeni hansı təhlükə çıxacaq?” sualından daha çox “mən gələn məlumatı necə yoxlayıram?” sualı olmalıdır. Gələcəkdə internetdə gördüyümüz hər şeyə şübhə ilə yanaşmaq lazım deyil, amma vacib qərarlarda təsdiqləmə vərdişi formalaşdırmaq lazımdır. Pul köçürmə, şəxsi məlumat paylaşma və ya hesaba giriş kimi məsələlərdə ikinci yoxlama artıq əlavə təhlükəsizlik deyil, normal davranışa çevrilməlidir.
-Süni intellekt vətəndaşı qorumaq üçün şübhəli əməliyyatı avtomatik dayandırdıqda səhv qərar da verə bilər. Belə hallarda sistemin insanı qoruması ilə onun gündəlik həyatına və qərarlarına həddindən artıq müdaxilə etməsi arasında sərhəd necə müəyyən olunmalıdır?
-Burada ən böyük məsələ təhlükəsizliklə rahatlıq arasında düzgün balans qurmaqdır. Təhlükəsizlik sistemi nə qədər güclü olsa da, əgər istifadəçinin hər ikinci əməliyyatını bloklayırsa, bir müddətdən sonra insan həmin sistemə etibarını itirəcək. Süni intellekt risklə işləyir. Yəni çox vaxt “bu əməliyyat yüz faiz dələduzluqdur” demir, “bu əməliyyat əvvəlkilərlə müqayisədə daha şübhəlidir” deyir. Problem də burada başlayır, çünki şübhəli görünən hər davranış dələduzluq deyil. İnsan xaricə gedə bilər, yeni telefon ala bilər, ilk dəfə böyük məbləğdə ödəniş edə bilər və ya gecə saatlarında əməliyyat apara bilər. Bunların hamısı sistem üçün qeyri-adi görünə bilər, amma tamamilə qanuni ola bilər. Ona görə bütün hallarda eyni sərt tədbir tətbiq etmək düzgün deyil. Risk səviyyəsinə uyğun yanaşma olmalıdır. Aşağı riskli əməliyyatda sistem sadəcə xəbərdarlıq edə və əlavə təsdiq istəyə bilər. Risk daha yüksəkdirsə, əməliyyat müvəqqəti dayandırıla və istifadəçidən əlavə yoxlama tələb oluna bilər. Ən vacib prinsip isə insanın nə baş verdiyini başa düşməsidir. Vətəndaş görməməlidir ki, sadəcə “əməliyyatınız rədd edildi”. Ona aydın şəkildə bildirilməlidir ki, əməliyyat təhlükəsizlik səbəbindən yoxlamaya götürülüb və bunu necə təsdiq edə bilər. Burada insan nəzarəti də vacibdir. Süni intellekt qərar verdiyi üçün həmin qərar dəyişməz olmamalıdır. Əgər sistem səhv edibsə, vətəndaşın həmin qərara etiraz etmək və problemi qısa zamanda həll etmək imkanı olmalıdır. Yəni yaxşı təhlükəsizlik sistemi yalnız təhlükəni bloklayan sistem deyil. Eyni zamanda qərarını izah edən, səhv etdiyi zaman bunu düzəltməyə imkan verən və istifadəçinin həyatını lazımsız şəkildə çətinləşdirməyən sistemdir. Məncə, əsas prinsip belə olmalıdır: insanı maksimum qorumaq, amma minimum müdaxilə ilə.
-Gələcəyin kiberdələduzluğunda əsas mübarizə insanla insan arasında deyil, süni intellektlə süni intellekt arasında gedəcəkmi? Yoxsa nə qədər inkişaf etsə də, sistemin son müdafiə xətti yenə də insan olaraq qalacaq?
-Böyük ehtimalla gələcəkdə süni intellekt bir tərəfdən hücum hazırlayacaq, digər tərəfdən başqa süni intellekt həmin hücumu aşkarlamağa çalışacaq. Yəni texnologiyalar arasında çox sürətli mübarizə görəcəyik. Amma insan bu sistemdən çıxmayacaq. Çünki dələduzluğun son məqsədi çox vaxt yenə insanı qərar verməyə məcbur etməkdir. Pul köçürən, kodu paylaşan, linkə daxil olan və qərar verən çox vaxt insandır. Ona görə gələcəyin kibertəhlükəsizliyini yalnız texnologiya ilə həll etmək mümkün olmayacaq. Güclü sistemlər, düzgün prosedurlar və məlumatlı insanlar birlikdə işləməlidir. Məncə, gələcəkdə ən güclü müdafiə xətti “insan və süni intellekt birlikdə” modeli olacaq.
10:00 19.09.2026
Oxunuş sayı: 78