Kibertəhlükəsizlik – dövlətin fiziki təhlükəsizliyinin ayrılmaz hissəsidir
Müasir dünyada dövlətlərin təhlükəsizliyi artıq yalnız hərbi güc, sərhədlərin mühafizəsi və müdafiə sənayesinin imkanları ilə ölçülmür. Texnologiyaların sürətli inkişafı, rəqəmsal idarəetmə sistemlərinin genişlənməsi və informasiya mübadiləsinin qlobal xarakter alması təhlükəsizlik anlayışına da yeni məzmun qazandırıb. Bu gün dövlətlərin enerji infrastrukturu, maliyyə sistemi, rabitə şəbəkələri, nəqliyyat infrastrukturu və informasiya resursları kiberhücumların potensial hədəfinə çevrilib. Belə bir şəraitdə kibertəhlükəsizlik yalnız texnoloji məsələ deyil, milli təhlükəsizliyin, siyasi müstəqilliyin və dövlət suverenliyinin qorunmasının əsas istiqamətlərindən biridir.
Prezident İlham Əliyevin “Kibertəhlükəsizlik hər bir ölkənin fiziki təhlükəsizliyidir. Azərbaycana qarşı kiberhücumlar təşkil edənlər cəzasız qalmamalıdır” fikri müasir təhlükəsizlik reallıqlarının mahiyyətini ifadə edir. Bu bəyanat Azərbaycanın rəqəmsal suverenliyinin qorunmasına, milli maraqlara qarşı yönəlmiş təhdidlərin qarşısının alınmasına və kiberməkanda təhlükəsizliyin təmin edilməsinə dair prinsipial mövqeyinin göstəricisidir. Dövlət başçısının bu yanaşması bir həqiqəti ortaya qoyur: rəqəmsal infrastruktura qarşı yönələn hücumlar müəyyən hallarda ölkənin fiziki təhlükəsizliyinə, iqtisadi sabitliyinə və idarəetmə sisteminə birbaşa təsir göstərə bilər.
Son hadisələr də bu məsələnin aktuallığını bir daha təsdiqləyir. 2026-cı il noyabrın 15-də Prezident İlham Əliyevin “X” sosial şəbəkəsindəki rəsmi hesabında əvvəlki paylaşımlarda yerləşdirilmiş bəzi keçidlərin istiqamətinin dəyişdirilməsi ilə bağlı problem qeydə alındı. İstifadəçilər həmin keçidlər vasitəsilə əvvəlki məzmun əvəzinə başqa videolara yönləndirilirdi. Prezidentin Mətbuat Xidməti hadisəni kiberhücum kimi qiymətləndirdi və aidiyyəti qurumların araşdırmaya başladığını bildirdi. Digər tərəfdən, keçidlərin qısaldılması xidmətini göstərən Bitly şirkəti problemin köhnə keçidlərlə bağlı texniki zəiflikdən qaynaqlandığını açıqladı. Bu hadisə göstərdi ki, hətta uzun müddət əvvəl paylaşılmış məlumatlar və üçüncü tərəf platformalarına bağlı texniki xidmətlər də sonradan təhlükəsizlik riskinə çevrilə bilər.
Məsələnin əhəmiyyəti yalnız sosial media hesablarının təhlükəsizliyi ilə məhdudlaşmır. Dövlət başçısının rəsmi kommunikasiya kanalları ölkənin informasiya məkanının mühüm hissəsidir. Bu resurslara müdaxilə cəhdləri ictimaiyyətin düzgün məlumatlandırılmasına, rəsmi informasiyaya etimada və dövlətin kommunikasiya siyasətinə təsir göstərə bilər. Ona görə də belə hadisələrə adi texniki nasazlıq kimi yanaşmaq düzgün deyil. Hər bir müdaxilə ehtimalı texniki, hüquqi və təhlükəsizlik aspektlərindən araşdırılmalı, məsul şəxslərin müəyyənləşdirilməsi üçün müvafiq tədbirlər görülməlidir.
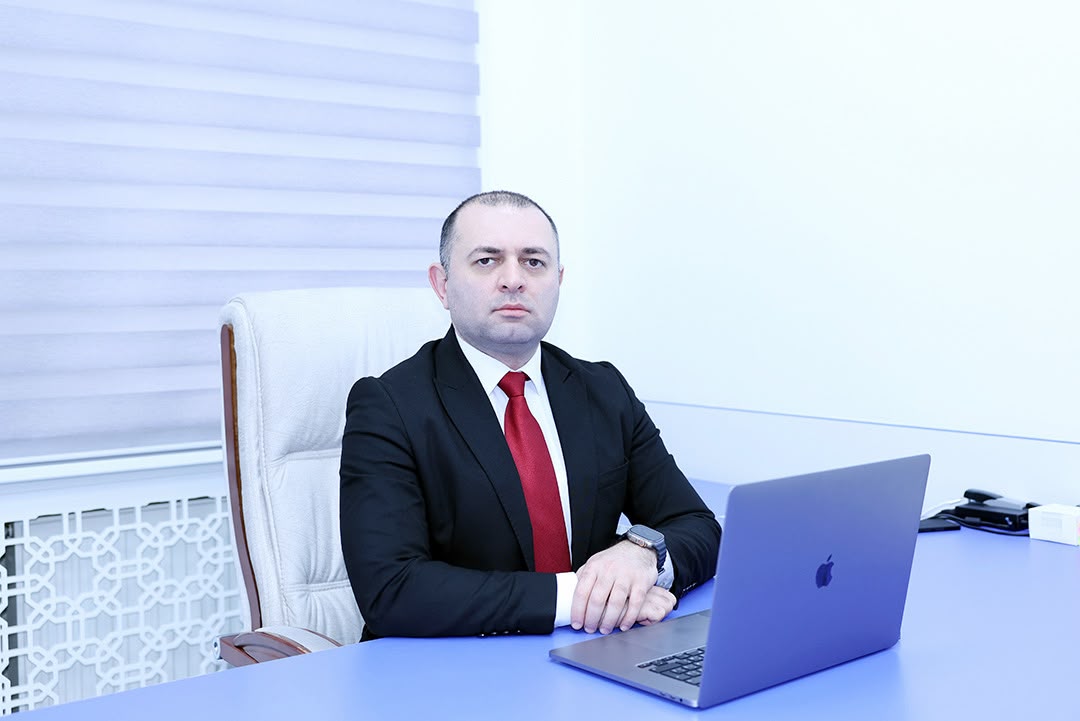
Mövzu ilə bağlı Crossmedia.az-a açıqlama verən İnformasiya Texnologiyaları İnstitutunun AzScienceNet Şəbəkə İdarəetmə Mərkəzinin rəhbəri, texnika üzrə fəlsəfə doktoru Babək Nəbiyev qeyd edib ki, kibertəhlükəsizlik və kiberdiplomatiya milli təhlükəsizliyin və rəqəmsal suverenliyin təmin edilməsində strateji əhəmiyyət daşıyır: “Son zamanlarda Azərbaycanda kibertəhlükəsizlik baxımından diqqət çəkən iki fərqli hadisə qeydə alınıb. Bunlardan biri Prezident İlham Əliyevin sosial şəbəkə hesabları, digəri isə dövlət qurumlarının informasiya infrastrukturu ilə bağlıdır. Noyabrın 15-də Prezident İlham Əliyevin “X” hesabında, əsasən 2010–2011-ci illərə aid bəzi paylaşımlardakı keçidlərin istifadəçiləri məzmunla əlaqəsi olmayan səhifələrə yönləndirdiyi müşahidə olunub. Paylaşımların mətni dəyişməyib. Prezidentin Mətbuat Xidməti sosial şəbəkə hesablarına qarşı kiberhücumların müşahidə olunduğunu və araşdırma aparıldığını açıqlayıb. Eyni zaman aralığında Donald Tramp, Bill Qeyts və digər tanınmış şəxslərin köhnə paylaşımlarında da oxşar hallar qeydə alınıb. Bu halların bir qismi Bitly xidmətində köhnə qısaldılmış keçidlərin üçüncü şəxslər tərəfindən yenidən istifadə olunmasına imkan verən problemlə əlaqələndirilib. Lakin Prezidentin hesabındakı hadisənin məhz həmin boşluqdan qaynaqlandığı rəsmi təsdiqini tapmayıb. Vacib məqam budur ki, keçidin yönləndirdiyi ünvanın dəyişməsi hesabın mütləq ələ keçirildiyi anlamına gəlmir. Digər hadisə oktyabrın 13-də qeydə alınıb, XRİTDX-nin məlumatına görə, xarici haker qruplaşmasının hücumları zamanı 100-dən artıq dövlət domeni hədəfə alınıb, bəzi saytların fəaliyyətində fasilələr yaranıb. Hücumların təsiri texniki tədbirlərlə məhdudlaşdırılıb. Verilən məlumata əsasən, hücumların əsasən DDoS xarakterli olduğunu, informasiya sistemlərinə və əməkdaşların elektron poçt hesablarına icazəsiz giriş cəhdlərinin də qeydə alındığını bildirib. Kiberdiplomatiya dövlətlərin kiberməkanda milli maraqlarını qorumaq, beynəlxalq sabitliyi möhkəmləndirmək, münaqişələrin qarşısını almaq və məsuliyyətli davranış normalarını təşviq etmək üçün diplomatik vasitələrdən və beynəlxalq əməkdaşlıq mexanizmlərindən istifadə etməsidir. Buraya ölkələrarası etimadın gücləndirilməsi, CERT/CSIRT komandaları arasında operativ məlumat mübadiləsi, transsərhəd insidentlərin birgə təhlili və qlobal texnologiya şirkətləri ilə əlaqələr daxildir. Son hadisələr göstərir ki, təhlükə yalnız dövlətin öz sistemində deyil, istifadə olunan xarici platformada da yarana bilər. Buna görə etibarlı beynəlxalq əlaqələr texnaloji həllər qədər əhəmiyyətlidir”.
Ekspert qeyd edib ki, effektiv kibertəhlükəsizlik istifadəçi hesablarının, informasiya sistemlərinin və insan faktorunun kompleks şəkildə qorunmasını tələb edir: “İlk həyata keçirilməli olan tədbirlər bunlardır: Keçid linkləri və rəsmi sosial şəbəkə hesablarının auditi periodik olaraq aparılmalıdır. Rəsmi hesablardakı köhnə paylaşımlar yoxlanılmalı, riskli keçidlər yenilənməli və ya deaktiv edilməlidir. Xarici xidmətlərdən asılılığı azaltmaq üçün qurumun nəzarətində olan domenlərdən istifadəyə üstünlük verilməlidir; Etibarlı autentifikasiya prosesi və proseduru aparılmalıdır. Rəsmi hesablarda çoxfaktorlu autentifikasiya tətbiq edilməli, yüksək səlahiyyətli hesabların qorunmasında kriptoqrafik açar texnologiyalarından istifadə edilməlidir; Giriş hüquqlarının idarəolunması təmin olunmalıdır. Rəsmi hesabları idarə edən şəxslərin sayı minimuma endirilməli, səlahiyyətləri dəqiq müəyyənləşdirilməlidir. Üçüncü tərəf tətbiqlərinin giriş icazələri mütəmadi yoxlanılmalı və lazımsız səlahiyyətlər ləğv edilməlidir; Fasiləsiz təhlükəsizlik monitorinqi prosesi aparılmalıdır. Hesablarda şübhəli fəaliyyətlər, icazəsiz giriş cəhdləri, saxta səhifələr və dezinformasiya xarakterli fəaliyyətlər davamlı izlənilməlidir. Təhlükələrin vaxtında aşkarlanması üçün süni intellect texnalogiyalarından istifadə edilərək avtomatlaşdırılmış monitorinq və xəbərdarlıq sistemləri tətbiq edilməlidir; Kibergigiyena və maarifləndirmə işləri görülməlidir. Əməkdaşların kibertəhlükəsizlik üzrə bilik və bacarıqları artırılmalı, fişinq, sosial mühəndislik və s. hücumlarının tanınması üzrə müntəzəm praktiki təlimlər keçirilməlidir”.
Babək Nəbiyev əlavə edib ki, dövlət qurumlarının əsas vəzifəsi yalnız kiberhücumların qarşısını almaq deyil, həm də insidentlər zamanı informasiya sistemlərinin dayanıqlığını və elektron xidmətlərin fasiləsizliyini təmin etməkdir. DDoS hücumlarına qarşı çoxsəviyyəli təhlükəsizlik tədbirləri görülməlidir. DDoS hücumlarının aşkarlanması və qarşısının alınması üçün trafikin intellektual təhlili, filtrasiya və paylanmış müdafiə mexanizmləri tətbiq edilməlidir. Kritik elektron xidmətlərin dayanıqlığını təmin etmək məqsədilə ehtiyat əlaqə kanalları və yükün balanslaşdırılması həllərindən istifadə olunmalıdır. “Sıfır etimad” (Zero Trust) prinsipinin tətbiq olunmalıdır. İstifadəçilərə və cihazlara avtomatik etibar edilməməli, hər bir giriş sorğusu kimlik, cihazın təhlükəsizlik vəziyyəti və risk səviyyəsi əsasında yoxlanılmalıdır. Şəbəkələr seqmentləşdirilməli və giriş səlahiyyətləri minimum zəruri səviyyədə saxlanılmalıdır. Elektron poçt təhlükəsizliyinin gücləndirilməsi və inkşaf etdirilməsi prosesləri mütəmadi olaraq aparılmalıdır. Domenlərin saxtalaşdırılmasının qarşısını almaq üçün məsəslən, fişinq hücumlarının, zərərli əlavələrin və s. aşkarlanması üçün müasir elektron poçt təhlükəsizliyi tədbirləri və mexanizmləri tətbiq olunmalıdır. Podratçıların və xidmət təminatçılarının təhlükəsizliyinə nəzarət dərindən aparılmalıdır. Podratçıların və xidmət təminatçılarının kibertəhlükəsizlik səviyyəsi kompleks risk qiymətləndirilməsi və müntəzəm təhlükəsizlik auditləri əsasında yoxlanılmalıdır. Onların dövlət informasiya sistemlərinə çıxışı ciddi nəzarətdə saxlanılmalı və müqavilələrdə təhlükəsizlik üzrə məsuliyyət və öhdəliklər dəqiq müəyyənləşdirilməlidir. Mərkəzləşdirilmiş monitorinq və insidentlərə operativ reaksiya prosesi fasiləsiz olaraq aparılmalıdır. Təhlükəsizlik əməliyyat mərkəzləri (SOC) vasitəsilə fasiləsiz monitorinq və kibertəhdidlərin erkən aşkarlanması təmin edilməlidir. Dövlət qurumları arasında məlumat mübadiləsi gücləndirilməli və insidentlərə cavab planları praktiki kibertəlimlərlə sınaqdan keçirilməlidir. Boşluqların aradan qaldırılması tədbirləri və təhlükəsizlik auditi işləri aparılmalıdır. İnformasiya sistemlərində təhlükəsizlik boşluqları mütəmadi aşkarlanmalı, risk səviyyəsinə uyğun prioritetləşdirilərək aradan qaldırılmalıdır. Təhlükəsizlik auditləri və nüfuzetmə testləri vasitəsilə mövcud müdafiə mexanizmlərinin effektivliyi qiymətləndirilməlidir. Ehtiyat nüsxələmə və fəaliyyətin davamlılığı təmin olunmalıdır. Kritik informasiya sistemləri üçün təhlükəsiz ehtiyat nüsxələr və alternativ infrastruktur yaradılmalıdır. Kiberinsidentlər zamanı xidmətlərin bərpası üçün fəaliyyətin davamlılığı və fəlakətdən sonra bərpa planları hazırlanaraq mütəmadi sınaqdan keçirilməlidir. İctimaiyyətin operativ və dolğun məlumatlandırması işləri aparılmalıdır. Kiberinsidentlərin xarakteri, mümkün təsirləri və görülən tədbirlər barədə təsdiqlənmiş məlumatlar ictimaiyyətə vaxtında və aydın şəkildə təqdim edilməlidir. Eyni zamanda, əhalinin kibertəhdidlər barədə operativ məlumatlandırılması və preventiv təhlükəsizlik tövsiyələri ilə təmin edilməsi həyata keçirilməlidir. Beynəlxalq əməkdaşlıq və kiberdiplomatiya əlaqələri genişləndirilməlidir. Qlobal texnaloji şirkətləri ilə operativ əlaqə kanalları yaradılmalı, müxtəlif ölkələrin CERT/CSIRT komandaları arasında məlumat mübadiləsi və insidentlərə koordinasiyalı cavab mexanizmləri gücləndirilməlidir. Kiberməkanda məsuliyyətli davranışı normalarının təşviqi və qarşılıqlı etimadın möhkəmləndirilməsi istiqamətində kiberdiplomatik əməkdaşlıq genişləndirilməlidir. Kibertəhlükəsizlik yalnız texnoloji məsələ deyil, həm də dövlət idarəçiliyinin dayanıqlığı, milli təhlükəsizlik və rəqəmsal suverenliyin təmin edilməsi ilə birbaşa əlaqəli strateji istiqamətdir. Effektiv kibertəhlükəsizlik texnoloji imkanların, insan amilinin, səmərəli idarəetmənin və kiberdiplomatiyanın qarşılıqlı əlaqələndirilməsini tələb edir ki, bu da nəticə etibarilə vahid, təhlükəsiz və dayanıqlı rəqəmsal arxitekturanın formalaşdırılmasına xidmət edir”.
Ayhan
10:45 19.11.2026
Oxunuş sayı: 48