Зарплатные карты под угрозой: скрытые риски электронной системы

Перевод заработной платы и других выплат в электронную систему рассматривается как важный шаг на пути к повышению прозрачности трудовых отношений и защите прав работников. Новый механизм позволит не только усилить контроль за своевременной и полной выплатой заработной платы, но и упростить учёт взносов на социальное страхование, а также расчёт различных видов трудовых выплат.
Однако концентрация данных о заработной плате и персональной истории доходов работников в единой электронной системе одновременно поднимает ряд вопросов, связанных с технологическими рисками и информационной безопасностью. Кибератака, утечка данных или технический сбой в такой системе могут поставить под угрозу личную и финансовую информацию тысяч и даже миллионов работников. Несанкционированный доступ к системе, изменение данных, перенаправление выплат на ошибочные банковские счета или перебои в работе электронной платформы также могут привести к серьёзным проблемам.
С другой стороны, полный переход на электронный формат может создать дополнительные трудности для людей с ограниченными возможностями использования цифровых технологий, а также для работодателей, сталкивающихся с техническими проблемами. Поэтому при внедрении новой системы необходимо учитывать не только преимущества цифровизации, но и вопросы защиты информации, создания резервных механизмов и обеспечения технической безопасности.
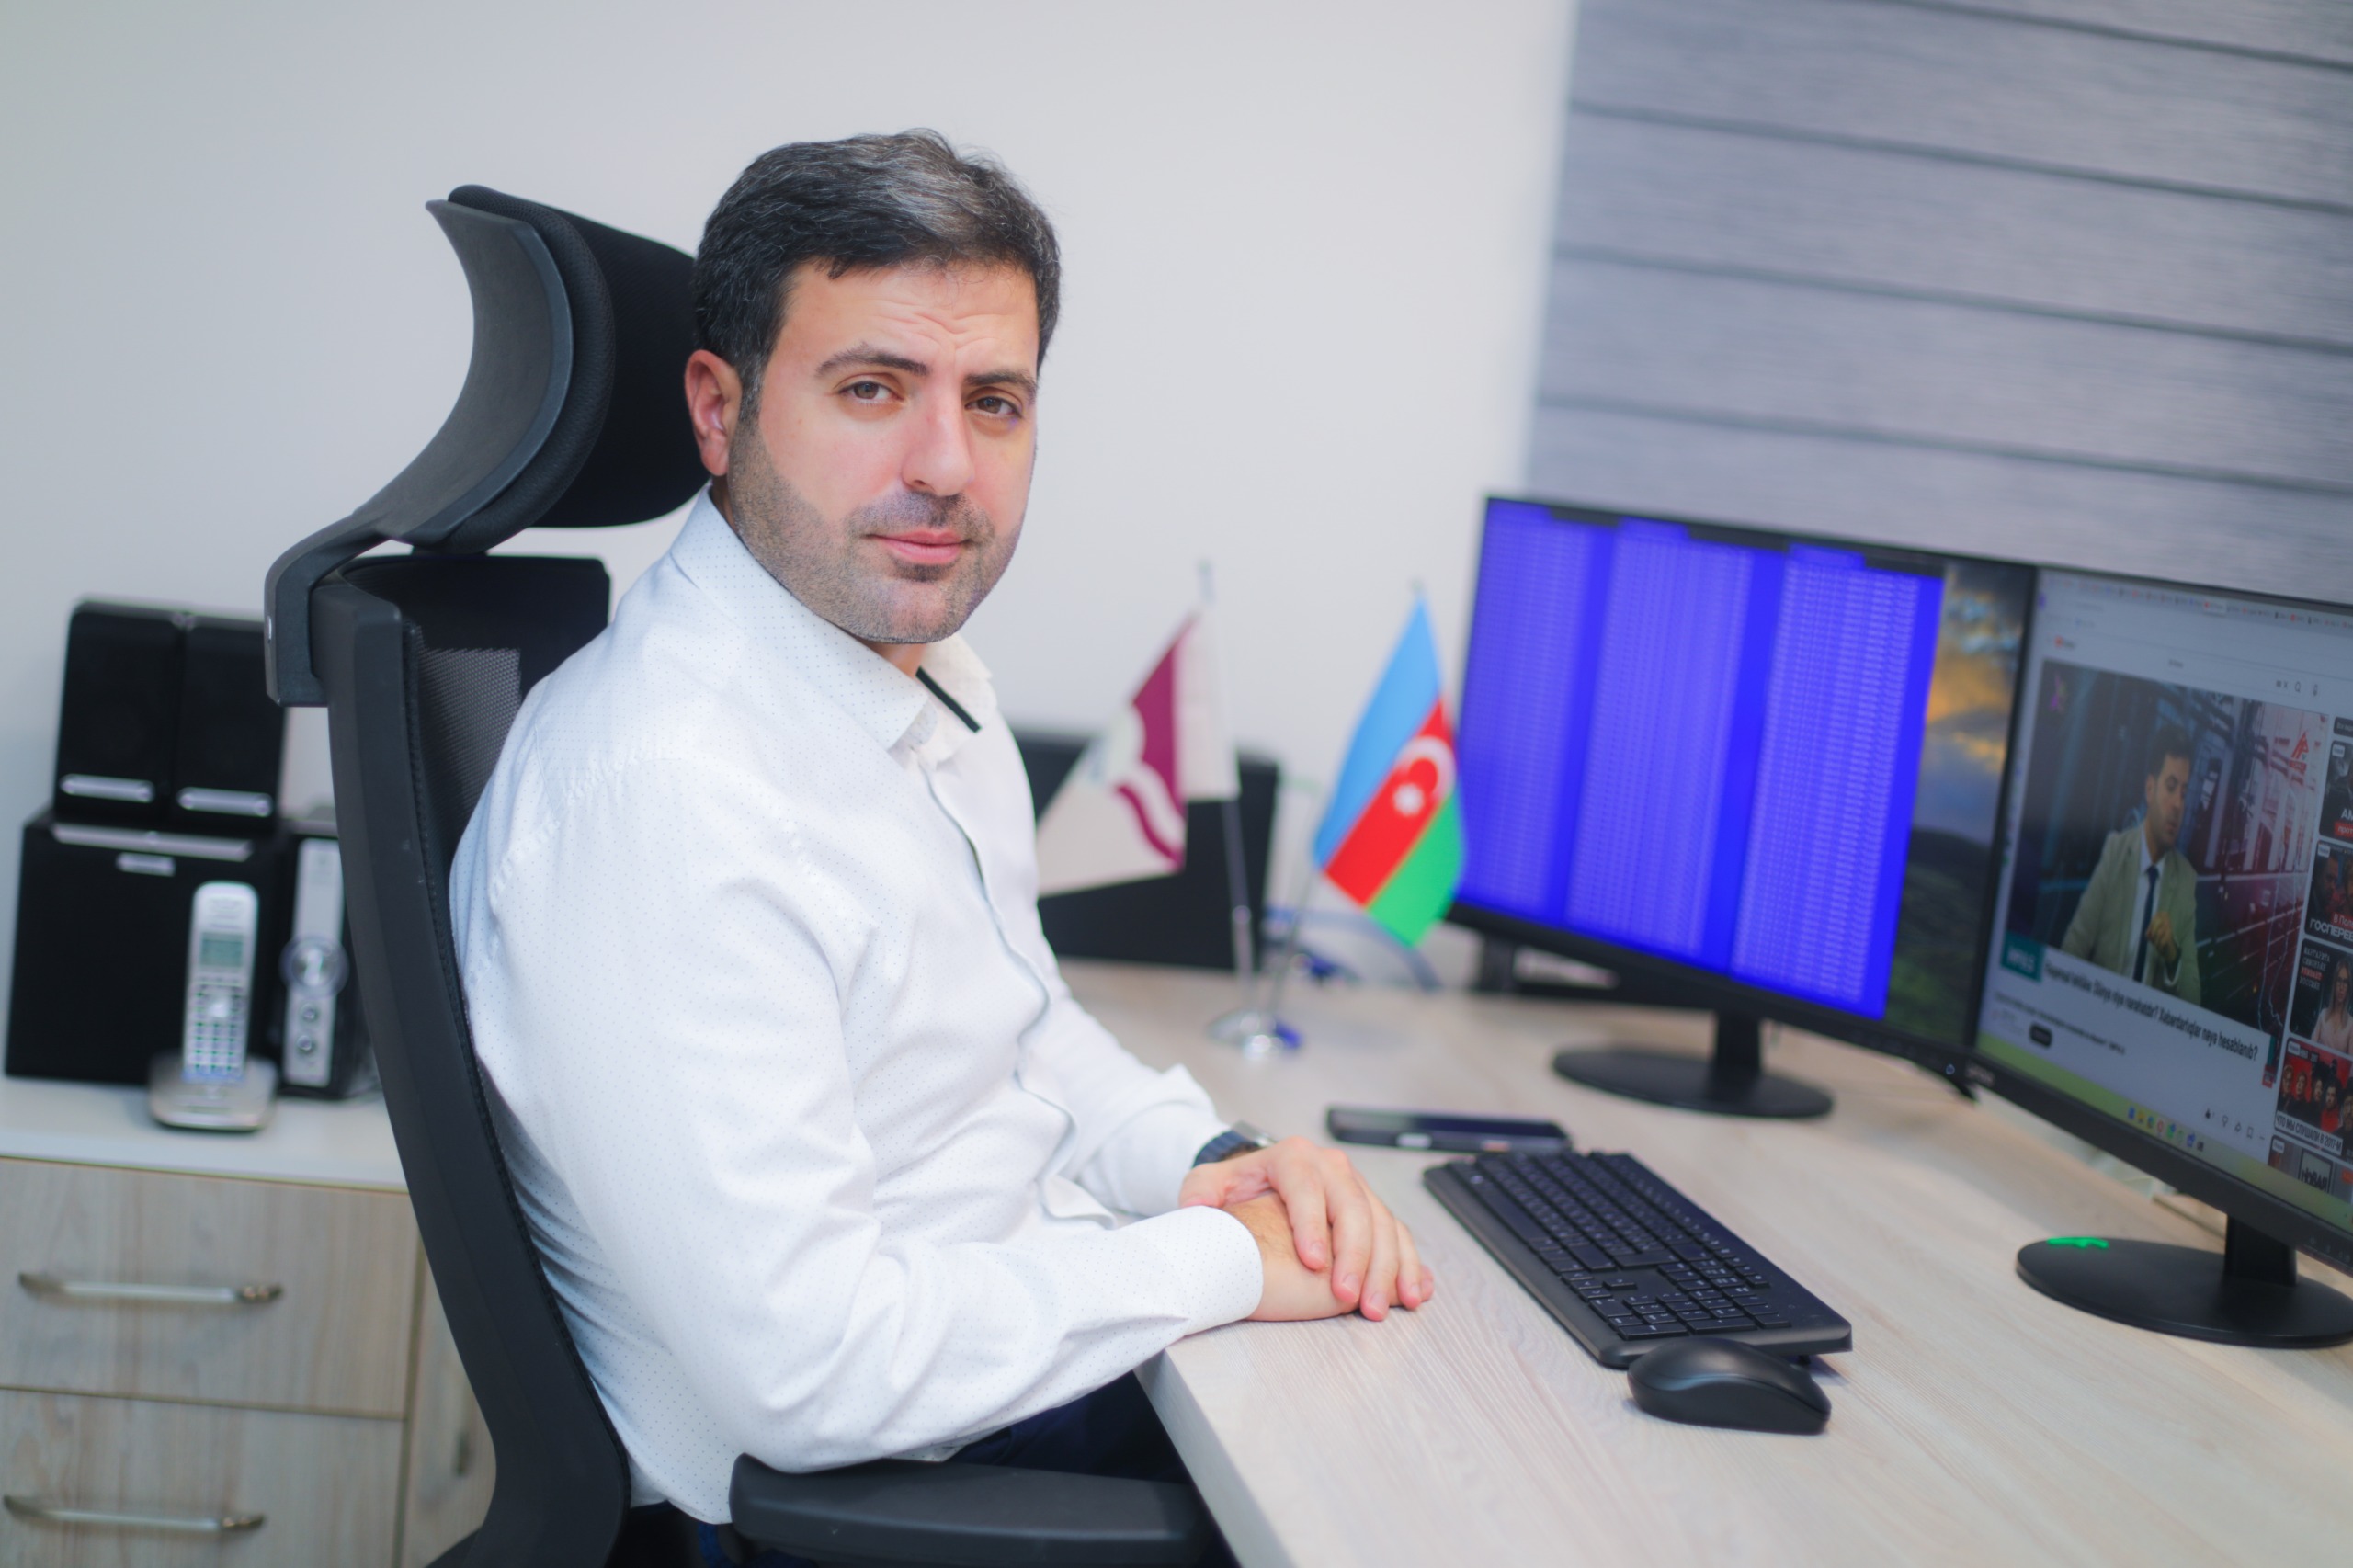
В беседе с Crossmedia.az эксперт Общественного объединения «Ассоциация организаций кибербезопасности Азербайджана», руководитель ИТ-департамента Хазарского университета Фарид Мусаев отметил, что безопасность единых электронных систем обеспечивается не по принципу абсолютной защищённости, а на основе риск-ориентированного инженерного подхода.
«Уровень защиты данных зависит от протоколов, применяемых на этапе проектирования и создания системы. Если система будет разработана в соответствии с современными стандартами, такими как ISO/IEC 27001 и требования PCI DSS, риски можно свести к минимуму. Однако в сфере кибербезопасности понятия нулевого риска не существует.
Одним из основных факторов повышения уровня безопасности является шифрование данных. Оно предотвращает возможность прочтения информации посторонними лицами как в процессе её использования, так и при хранении. Ещё один важный фактор - контроль доступа. Получать доступ к данным должны только лица, обладающие соответствующими полномочиями, например сотрудники отделов кадров или финансовые менеджеры.
Одними из основных киберугроз, с которыми можно столкнуться при использовании подобных систем, являются утечка данных и несанкционированное вмешательство в работу системы. В результате утечки могут быть похищены персональные данные работников, в том числе ФИН-коды, даты рождения, адреса и номера банковских счетов. Это может повлечь за собой юридическую ответственность и нанести серьёзный ущерб репутации организации.
Другой риск связан с несанкционированным доступом к учётным записям. Злоумышленники могут завладеть данными для входа в систему администратора или финансового оператора и изменить платёжные поручения.
Необходимо также учитывать внутренние угрозы. Сотрудники, имеющие доступ к системе, могут стать причиной утечки информации как умышленно, так и по неосторожности, в том числе под воздействием атак с использованием методов социальной инженерии.
Кроме того, существует риск нарушения целостности данных. Целью подобных атак может быть не кража информации, а её изменение. Например, злоумышленники могут изменить номера банковских счетов сотрудников, в результате чего денежные средства будут перечислены на другие счета.
Вероятность задержек и ошибочных переводов также вполне реальна. Кибератаки, в частности блокировка системы с помощью программ-вымогателей, могут полностью остановить процесс выплаты заработной платы.
Серьёзные проблемы могут возникнуть и из-за технических сбоев и программных ошибок. Например, ошибка в базе данных или некорректно написанный программный скрипт могут привести к неправильному начислению заработной платы тысячам сотрудников либо к многократному перечислению одной и той же суммы.
Для управления этими рисками необходимо применять стратегию «глубокоэшелонированной защиты». В первую очередь следует внедрить многофакторную аутентификацию (MFA). В этом случае вход в систему подтверждается двумя или более способами. Например, может потребоваться дополнительная проверка с помощью биометрических данных или мобильного приложения.
Второй важный механизм - разделение полномочий. Один и тот же сотрудник не должен иметь права одновременно создавать и утверждать платёж. Этот принцип имеет особое значение для обеспечения финансового контроля.
Кроме того, необходимо вести журналы аудита. Каждая операция, осуществлённая в системе, должна фиксироваться в неизменяемом формате с указанием того, кем, когда и с какого IP-адреса она была выполнена, а также какие именно данные подверглись изменению.
Важно также создать резервные механизмы. На случай выхода системы из строя должны быть предусмотрены резервные серверы и центры обработки данных, способные в короткие сроки взять на себя её функции.
Резервные копии информации необходимо хранить отдельно от основной сети. Это позволит восстановить данные после атак программ-вымогателей.
Перед осуществлением платежей также следует внедрить автоматизированные механизмы проверки. Суммы выплат и номера банковских счетов должны автоматически сверяться с ранее внесёнными данными, например с записями в базе данных отдела кадров.
В конечном итоге единая система, несмотря на повышение эффективности, одновременно создаёт единую точку отказа. Ответственность за её защиту должна лежать не только на ИТ-департаменте, но и на финансовых и аудиторских подразделениях. Безопасность должна обеспечиваться комплексно и находиться под постоянным контролем», - подчеркнул эксперт.
Махаббат Терланоглу
18:15 13.11.2026
Количество просмотров: 42